Hackers zetten data 41.000 medewerkers Binnenlandse Veiligheid VS online
Why This Matters
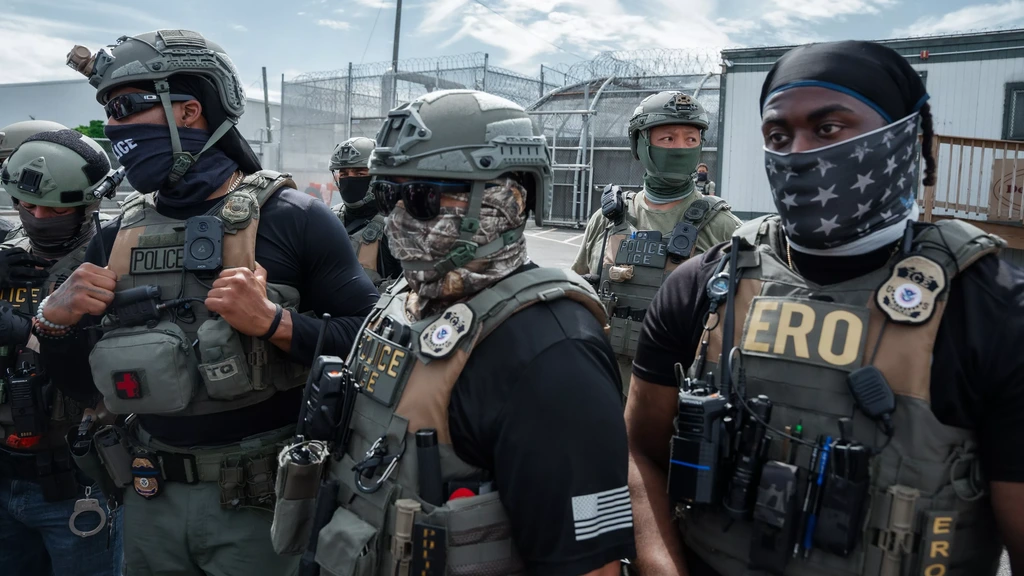
Key context: <p>Activistische hackers hebben de gegevens online gezet van ruim 41.000 medewerkers van het Amerikaanse ministerie van Binnenlandse Veiligheid. Het gaat om namen, telefoonnummers, e-mailadressen en andere gegevens van het personeel van diensten als de douane en immigratiepolitie ICE, onder wie ook medewerkers in gevoelige functies.</p> <p>"Zij hebben onze gegevens, dus het is eerlijk als wij die van hen hebben", redeneert een woordvoerder van de activistische website Distributed Denial of Secrets, die de gegevens in een doorzoekbare databank publiceerde. Doel is "anonimiteit te vervangen door aansprakelijkheid", zegt mede-oprichter Emma Best van de site. Ze denkt dat met de gegevens heel veel officiële verzoeken voor openbaarmaking van documenten gedaan kunnen worden.</p> <p>Doordat in de gegevens ook functieomschrijvingen en e-mailgroepen zijn opgenomen, is volgens de hackersgroep na te gaan wat de interne structuur is van afdelingen binnen het ministerie. "Zo wordt duidelijk wie de architecten en drijvende krachten achter het beleid en de uitvoering ervan zijn", aldus Best. De overheid geeft daar uit veiligheidsoverwegingen weinig informatie over.</p> <h2>Onder vuur</h2> <p>Het ministerie van Binnenlandse Veiligheid werd opgericht in de nasleep van de 9/11-aanslagen, om de versnippering op het gebied van nationale veiligheid tegen te gaan. Verschillende veiligheidsdiensten voor bijvoorbeeld immigratie, luchtvaartveiligheid en internetbeveiliging vallen eronder.</p> <p>Onder president Trump kwam vooral immigratiepolitie ICE in het nieuws, vanwege een zeer actief uitzetbeleid en geweld bij <a href="https://nos.nl/artikel/2622904-demonstratie-tegen-ice-in-biddeford-na-doodschieten-colombiaanse-migrant">het arresteren immigranten</a> en <a href="https://nos.nl/artikel/2597313-ice-agent-schiet-vrouw-dood-in-minneapolis-burgemeester-woest">betogers</a>. De dienst kreeg kritiek omdat agenten niet geüniformeerd zijn, geen identiteitstekens dragen en soms gemaskerd zijn, wat het volgens mensenrechtenorganisaties moeilijk maakt hen ter verantwoording te roepen.</p> <p>Distributed Denial of Secrets zegt met het lekken van de gegevens meer toezicht en transparantie mogelijk te maken. Critici vrezen dat medewerkers erdoor gevaar zullen lopen: criminelen hebben ook toegang tot de gegevens. Agenten en hun gezinnen zijn in het verleden vaker bedreigd.</p> <h2>Niet op de hoogte</h2> <p>Het is niet helemaal duidelijk hoe de hackers aan de personeelsgegevens zijn gekomen. Zelf zeggen ze een lek te hebben gevonden in het inlogsysteem van Binnenlandse Veiligheid. Het bedrijf daarachter ontkent dat de veiligheid niet op orde is.</p> <p>Een woordvoerder van het ministerie zelf zegt bekend te zijn met de berichten over de hack en zegt dat er onderzoek wordt gedaan. Ondertussen doet het departement<strong> </strong>er volgens de woordvoerder alles aan om de veiligheid van medewerkers te garanderen.</p> <p>Bij het lek benadrukte Distributed Denial of Secrets wel dat de gegevens niet compleet en deels incorrect kunnen zijn. Toch konden Amerikaanse media via gegevens uit de databank verschillende medewerkers benaderen. Sommigen bleken nog niet op te hoogte dat hun personalia waren gelekt.</p> <h2>Derde groot lek in korte tijd</h2> <p>Het is de derde keer in korte tijd dat de Amerikaanse overheid wordt geconfronteerd met een groot datalek. In september berichtte hackersgroep ShinyHunters een enorme hoeveelheid dossiers van FBI-medewerkers <a href="https://nos.nl/artikel/2632102-shinyhunters-zegt-gegevens-van-duizenden-fbi-medewerkers-in-handen-te-hebben">in handen te hebben</a>. Dat was een vergelding voor de FBI-oproep om afpersers nooit te betalen. Kort daarna werd in Nederland <a href="https://nos.nl/artikel/2632915-amsterdammer-opgepakt-in-onderzoek-naar-hackerscollectief-shinyhunters">een verdachte opgepakt</a>.</p> <p>Later die maand bleek iemand maandenlang toegang te hebben gehad tot het personeelsbestand van het Pentagon. Daarbij werden miljoenen gegevens van Amerikaanse militairen buitgemaakt.</p> This development from nos.nl highlights ongoing changes in the sector.
Activistische hackers hebben de gegevens online gezet van ruim 41.000 medewerkers van het Amerikaanse ministerie van Binnenlandse Veiligheid. Het gaat om namen, telefoonnummers, e-mailadressen en andere gegevens van het personeel van diensten als de douane en immigratiepolitie ICE, onder wie ook medewerkers in gevoelige functies. "Zij hebben onze gegevens, dus het is eerlijk als wij die van hen hebben", redeneert een woordvoerder van de activistische website Distributed Denial of Secrets, die de gegevens in een doorzoekbare databank publiceerde. Doel is "anonimiteit te vervangen door aansprakelijkheid", zegt mede-oprichter Emma Best van de site. Ze denkt dat met de gegevens heel veel officiële verzoeken voor openbaarmaking van documenten gedaan kunnen worden. Doordat in de gegevens ook functieomschrijvingen en e-mailgroepen zijn opgenomen, is volgens de hackersgroep na te gaan wat de interne structuur is van afdelingen binnen het ministerie. "Zo wordt duidelijk wie de architecten en drijvende krachten achter het beleid en de uitvoering ervan zijn", aldus Best. De overheid geeft daar uit veiligheidsoverwegingen weinig informatie over. Onder vuur Het ministerie van Binnenlandse Veiligheid werd opgericht in de nasleep van de 9/11-aanslagen, om de versnippering op het gebied van nationale veiligheid tegen te gaan. Verschillende veiligheidsdiensten voor bijvoorbeeld immigratie, luchtvaartveiligheid en internetbeveiliging vallen eronder. Onder president Trump kwam vooral immigratiepolitie ICE in het nieuws, vanwege een zeer actief uitzetbeleid en geweld bij het arresteren immigranten en betogers. De dienst kreeg kritiek omdat agenten niet geüniformeerd zijn, geen identiteitstekens dragen en soms gemaskerd zijn, wat het volgens mensenrechtenorganisaties moeilijk maakt hen ter verantwoording te roepen. Distributed Denial of Secrets zegt met het lekken van de gegevens meer toezicht en transparantie mogelijk te maken. Critici vrezen dat medewerkers erdoor gevaar zullen lopen: criminelen hebben ook toegang tot de gegevens. Agenten en hun gezinnen zijn in het verleden vaker bedreigd. Niet op de hoogte Het is niet helemaal duidelijk hoe de hackers aan de personeelsgegevens zijn gekomen. Zelf zeggen ze een lek te hebben gevonden in het inlogsysteem van Binnenlandse Veiligheid. Het bedrijf daarachter ontkent dat de veiligheid niet op orde is. Een woordvoerder van het ministerie zelf zegt bekend te zijn met de berichten over de hack en zegt dat er onderzoek wordt gedaan. Ondertussen doet het departement er volgens de woordvoerder alles aan om de veiligheid van medewerkers te garanderen. Bij het lek benadrukte Distributed Denial of Secrets wel dat de gegevens niet compleet en deels incorrect kunnen zijn. Toch konden Amerikaanse media via gegevens uit de databank verschillende medewerkers benaderen. Sommigen bleken nog niet op te hoogte dat hun personalia waren gelekt. Derde groot lek in korte tijd Het is de derde keer in korte tijd dat de Amerikaanse overheid wordt geconfronteerd met een groot datalek. In september berichtte hackersgroep ShinyHunters een enorme hoeveelheid dossiers van FBI-medewerkers in handen te hebben. Dat was een vergelding voor de FBI-oproep om afpersers nooit te betalen. Kort daarna werd in Nederland een verdachte opgepakt. Later die maand bleek iemand maandenlang toegang te hebben gehad tot het personeelsbestand van het Pentagon. Daarbij werden miljoenen gegevens van Amerikaanse militairen buitgemaakt.
Curation & Context
This page summarizes a public news report from nos.nl. Global News Hub provides the "Why This Matters" takeaway using editorial insights and AI curation to give readers rapid, high-value context before they click through to read the full article.